Google объявила о новом уровне постоянной памяти для Private AI Compute — своей защищённой облачной архитектуры для персонального ИИ. Идея в том, чтобы ассистент мог помнить контекст между сессиями и устройствами, но сами сохранённые данные оставались зашифрованными вне доверенной среды исполнения.
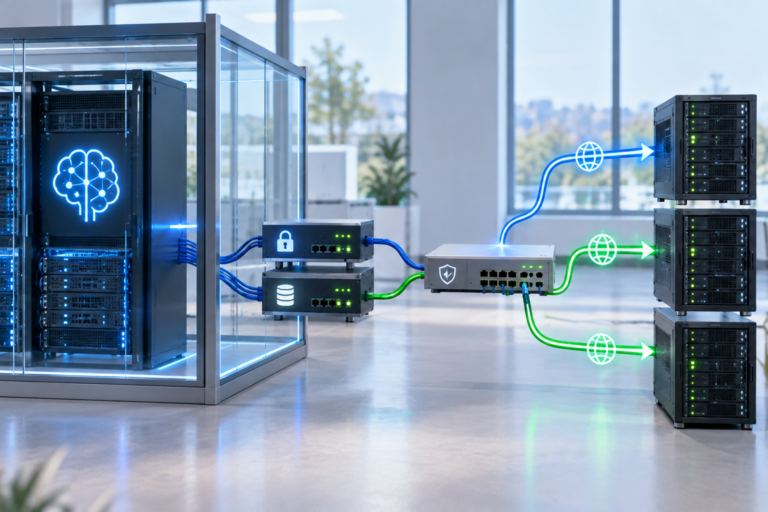
По описанию Google, ключи, необходимые для расшифровки пользовательской памяти, хранятся на личных устройствах. Когда системе нужен прежний контекст, устройство устанавливает аутентифицированный сквозной зашифрованный канал к изолированной среде в облаке, где данные временно расшифровываются в защищённой памяти для обработки запроса.
Что изменилось
Ранее Private AI Compute была по сути stateless-системой: контекст стирался после завершения задачи. Новый слой памяти меняет это поведение и создаёт отдельное постоянное хранилище на пользователя, где контекст можно сохранять между обращениями к модели.
Google подчёркивает, что обычная серверная инфраструктура не должна получать доступ к открытым данным. Память хранится в зашифрованном виде, а расшифровка выполняется только внутри аппаратно защищённых enclave-сред, после проверки того, что запущено разрешённое и проверенное программное обеспечение.
Как устроена защита
В опубликованной архитектуре используются аппаратно изолированные среды, двойное шифрование каналов связи и отдельные пользовательские базы данных, защищённые ключами, производными от устройств. Google также описывает механизм attestation: система должна подтвердить подлинность программного окружения до того, как получит возможность работать с ключами и памятью пользователя.
Компания отдельно публикует технический документ и проверяемый журнал версий серверного ПО. По замыслу Google, клиентское устройство сможет удостовериться, что взаимодействует с аутентичной и неизменённой сборкой, прежде чем отправлять чувствительные данные в облако.
Что это даёт пользователю
Главное практическое изменение — возможность переносить долговременный контекст между устройствами без сохранения истории в обычном виде на стороне сервера. Например, ассистент сможет продолжить на ноутбуке задачу, начатую на другом устройстве, или восстановить долгий разговор без повторного ввода всех деталей.
При этом новая схема не делает хранение данных полностью безрисковым: любая постоянная память расширяет поверхность атаки и создаёт дополнительные требования к изоляции, ключам и контролю доступа. Именно поэтому Google делает акцент на аппаратной изоляции, проверяемых сборках и независимом аудите системы.
Почему это важно
Персональные AI-ассистенты становятся полезнее именно тогда, когда способны помнить предпочтения, незавершённые задачи и контекст прошлых обращений. Но привычный вариант — хранить всё это в доступной облачной базе — конфликтует с требованиями к приватности. Private AI Compute пытается решить эту проблему на уровне архитектуры, а не только политики доступа.
Если подход окажется надёжным на практике, он может стать важным шаблоном для облачных ассистентов: крупные модели смогут использовать длительную персональную память, не требуя обычного доступа провайдера к её содержимому. При этом реальная ценность решения будет зависеть от того, насколько прозрачно Google будет поддерживать attestation, аудит и публикацию проверяемых сборок по мере развития платформы.